Cyber Resilience Act: wat moet je weten over de digitale producten die je gebruikt?
Een fabrikant kan een kwetsbaarheid melden. Maar weet jouw organisatie vervolgens ook wat er moet gebeuren? Sinds 11 september 2026 gelden de eerste meldverplichtingen uit de Europese Cyber Resilience Act (CRA). Fabrikanten moeten onder andere actief uitgebuite kwetsbaarheden en ernstige beveiligingsincidenten rond producten met digitale elementen melden. Daaronder vallen veel soorten software, hardware en digitale componenten.
Voor IT-beslissers is dit een goed moment om verder te kijken dan alleen de technische beveiliging van de eigen organisatie. Want een snelle melding over een kwetsbaarheid helpt pas echt als je weet waar het betreffende product wordt gebruikt, welke processen ervan afhankelijk zijn en wie verantwoordelijk is voor de vervolgstappen.
Wat is de Cyber Resilience Act?
De Cyber Resilience Act stelt Europese cybersecurity-eisen aan producten met digitale elementen die op de Europese markt worden aangeboden.
Denk bijvoorbeeld aan software, besturingssystemen, netwerkapparatuur, slimme apparaten en afzonderlijk aangeboden digitale componenten.
De belangrijkste verplichtingen liggen bij fabrikanten. Zij moeten cybersecurity gedurende de ontwikkeling en levenscyclus van hun producten meenemen, kwetsbaarheden behandelen en beveiligingsupdates beschikbaar stellen. Ook importeurs en distributeurs krijgen onder de CRA verantwoordelijkheden.
Het grootste deel van de CRA wordt vanaf 11 december 2027 van toepassing. Een belangrijk onderdeel geldt echter al sinds 11 september 2026: de meldverplichtingen voor actief uitgebuite kwetsbaarheden en ernstige beveiligingsincidenten.
Welke meldverplichtingen gelden sinds 11 september 2026?
Fabrikanten moeten actief uitgebuite kwetsbaarheden en ernstige beveiligingsincidenten melden via het centrale meldplatform dat voor de CRA is ingericht.
Daarbij gelden verschillende termijnen.
Voor zowel actief uitgebuite kwetsbaarheden als ernstige beveiligingsincidenten geldt:
- een eerste waarschuwing binnen 24 uur nadat de fabrikant ervan op de hoogte is geraakt.
- een uitgebreidere melding binnen 72 uur.
Daarna volgt een eindrapport. Bij een actief uitgebuite kwetsbaarheid moet dit uiterlijk 14 dagen nadat een corrigerende of risicobeperkende maatregel beschikbaar is worden ingediend. Bij een ernstig beveiligingsincident geldt een termijn van één maand na de incidentmelding.
Fabrikanten moeten getroffen gebruikers daarnaast informeren over relevante kwetsbaarheden of incidenten. Waar nodig moeten zij daarbij aangeven welke maatregelen gebruikers zelf kunnen nemen om de gevolgen te beperken.
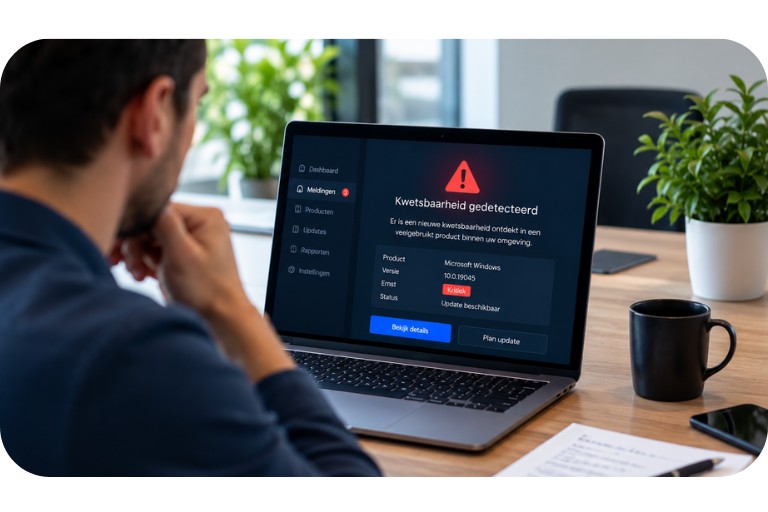
Een melding is pas het begin
Stel dat je een bericht ontvangt over een kwetsbaarheid in een product dat binnen jouw organisatie wordt gebruikt. Kun je dan direct antwoord geven op deze vragen?
- Waar gebruiken we dit product?
- Welke versie is geïnstalleerd?
- Welke medewerkers, klanten en bedrijfsprocessen kunnen worden geraakt?
- Is er al een beveiligingsupdate beschikbaar?
- Kunnen we die update direct installeren?
- Wie beslist als een update gevolgen kan hebben voor een bedrijfskritisch proces?
- Welke tijdelijke maatregel nemen we wanneer een oplossing nog ontbreekt?
Als deze informatie verspreid staat over verschillende systemen, personen en leveranciers, kan tijdens een incident kostbare tijd verloren gaan.
Cyberweerbaarheid draait daarom niet alleen om het ontvangen van een waarschuwing. Het gaat vooral om de snelheid waarmee je de melding kunt beoordelen en omzetten in actie.
Stel andere vragen aan leveranciers van digitale producten
Veel leveranciersgesprekken gaan voornamelijk over functionaliteit, beschikbaarheid, kosten en ondersteuning. Beveiliging komt vaak wel aan bod, maar blijft soms beperkt tot algemene verklaringen, voorwaarden of certificeringen.
De CRA is een goede aanleiding om concreter te kijken naar de manier waarop leveranciers omgaan met kwetsbaarheden en beveiligingsincidenten.
1. Hoe worden we geïnformeerd?
Vraag via welk kanaal je meldingen over kwetsbaarheden en incidenten ontvangt. Is dat een algemeen bericht op een website, een e-mail aan een vaste contactpersoon of een directe waarschuwing bij ernstige risico’s?
Leg daarnaast vast wie binnen jouw organisatie deze informatie ontvangt. Een beveiligingsmelding die terechtkomt in een mailbox die nauwelijks wordt bekeken, levert weinig bescherming op.
2. Welke informatie bevat een melding?
Een bruikbare melding vertelt niet alleen dát er een probleem is. Je wilt ook weten:
- welke producten en versies zijn geraakt.
- wat het mogelijke effect is.
- of de kwetsbaarheid actief wordt misbruikt.
- welke tijdelijke maatregelen mogelijk zijn of en wanneer een beveiligingsupdate beschikbaar komt.
- hoe de leverancier je over de voortgang blijft informeren.
Met die informatie kun je sneller bepalen welke actie binnen jouw eigen omgeving noodzakelijk is.
3. Hoe worden kwetsbaarheden opgelost?
De CRA stelt eisen aan fabrikanten voor het zorgvuldig omgaan met kwetsbaarheden en het beschikbaar stellen van beveiligingsupdates. Toch blijft het verstandig om met leveranciers duidelijke operationele afspraken te maken. Vraag bijvoorbeeld hoe kwetsbaarheden worden beoordeeld, welke prioriteiten worden gehanteerd en wat je tijdens het onderzoek kunt verwachten.
Een concrete werkwijze geeft meer houvast dan een algemene belofte dat beveiligingsproblemen “zo snel mogelijk” worden opgelost.
4. Wat gebeurt er als een update niet direct kan worden geïnstalleerd?
Een beveiligingsupdate kan gevolgen hebben voor koppelingen, maatwerk of belangrijke bedrijfsprocessen.
Daarom moet vooraf duidelijk zijn:
- wie de impact beoordeelt.
- wie een update test.
- wie toestemming geeft voor installatie.
- hoe snel kritieke updates moeten worden doorgevoerd.
Vraag de leverancier daarnaast naar tijdelijke maatregelen. Kan bijvoorbeeld een kwetsbare functie worden uitgeschakeld, toegang worden beperkt of een aanvullende beveiligingsmaatregel worden toegepast totdat een definitieve oplossing beschikbaar is?
5. Hoe lang wordt het product ondersteund?
Een product dat technisch nog functioneert, is niet automatisch veilig. Vraag daarom tot wanneer beveiligingsupdates beschikbaar blijven en hoe de leverancier het einde van de ondersteuning communiceert. Onder de CRA moeten fabrikanten een ondersteuningsperiode vaststellen en gebruikers informeren over de periode waarin zij ondersteuning en kwetsbaarheidsafhandeling kunnen verwachten. Dat maakt de ondersteuningsduur ook een belangrijk aandachtspunt bij de selectie van nieuwe hardware en software.
6. Wat gebeurt er wanneer een leverancier niet tijdig handelt?
Ook met goede afspraken blijf je afhankelijk van leveranciers. Breng daarom vooraf in kaart wat je doet wanneer een leverancier niet tijdig kan handelen.
Kun je tijdelijk anders werken, gegevens eenvoudig exporteren of het product versneld vervangen? Dat zijn vragen die je liever vóór een incident beantwoordt dan tijdens een incident.
Weet welke digitale producten je zelf gebruikt
Goede afspraken met leveranciers hebben alleen waarde wanneer je eigen basis op orde is.
Houd daarom bij welke software, hardware en andere digitale producten binnen je organisatie worden gebruikt, waar deze worden ingezet, welke versies actief zijn en welke bedrijfsprocessen ervan afhankelijk zijn.
Geef daarbij extra aandacht aan producten die:
- toegang hebben tot gevoelige informatie.
- gekoppeld zijn aan andere systemen.
- rechtstreeks bereikbaar zijn vanaf het internet.
- essentieel zijn voor de dagelijkse dienstverlening.
grote aantallen gebruikers ondersteunen.
Wanneer een beveiligingsmelding binnenkomt, kun je zo sneller bepalen waar het grootste risico ligt en welke maatregelen prioriteit hebben.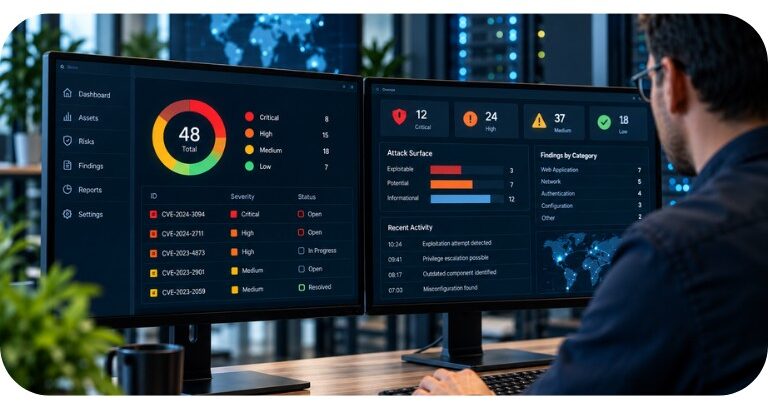
De rol van een vulnerability scan en pentest
Leveranciersmanagement is één onderdeel van cyberweerbaarheid. Technisch beveiligingsonderzoek blijft daarnaast belangrijk.
Een vulnerability scan controleert systemen geautomatiseerd op bekende kwetsbaarheden en onveilige instellingen. Daarmee krijg je inzicht in zwakke plekken die op dat moment binnen je omgeving zichtbaar zijn.
Een pentest gaat verder. Een beveiligingsspecialist onderzoekt gericht of zwakke plekken daadwerkelijk kunnen worden misbruikt en wat een aanvaller daarmee zou kunnen bereiken.
Dat helpt om risico’s beter te begrijpen en maatregelen te prioriteren. Cyberweerbaarheid ontstaat juist door techniek, processen, leveranciers en duidelijke verantwoordelijkheden met elkaar te verbinden.
Gebruik de CRA als praktisch startpunt
De CRA is in de eerste plaats wetgeving voor de cybersecurity van digitale producten en legt belangrijke verantwoordelijkheden bij fabrikanten en andere partijen in de keten. Voor organisaties die deze producten gebruiken, biedt de wetgeving tegelijkertijd een goed moment om kritisch naar de eigen afhankelijkheden te kijken.
Begin met de digitale producten die het belangrijkst zijn voor je organisatie. Controleer welke afspraken al zijn vastgelegd, bespreek ontbrekende onderdelen met leveranciers en oefen bijvoorbeeld eens met een fictieve kwetsbaarheidsmelding.
Kun je snel vaststellen waar het betreffende product wordt gebruikt? Weet iedereen wat zijn of haar rol is? En kun je aantonen dat noodzakelijke maatregelen zijn uitgevoerd?
Aster ICT helpt organisaties om beveiligingsrisico’s inzichtelijk te maken en de opvolging praktisch in te richten. Met vulnerability scans, pentesten, securityadvies en aandacht voor leveranciersmanagement werken we samen aan een IT-omgeving waarin je sneller kunt handelen wanneer dat nodig is.