NIS2 toeleveringsketen: waarom klanten strengere cybersecurity-eisen kunnen stellen
Valt jouw organisatie niet rechtstreeks onder de Cyberbeveiligingswet? Dan kun je via de NIS2 toeleveringsketen alsnog te maken krijgen met strengere eisen aan cybersecurity. Vooral wanneer je levert aan organisaties die zelf wel onder de wet vallen.
Sinds 15 augustus 2026 is de Cyberbeveiligingswet van kracht. De wet implementeert de Europese NIS2-richtlijn in Nederland en stelt eisen aan de digitale weerbaarheid van organisaties die essentiële of belangrijke diensten leveren.
Wil je eerst weten wat de Cyberbeveiligingswet inhoudt, voor wie deze geldt en welke verplichtingen erbij horen? Lees dan onze uitleg over NIS2 en de Cyberbeveiligingswet.
Waarom NIS2 verder gaat dan je eigen organisatie
Een organisatie kan haar eigen cybersecurity goed hebben ingericht en toch risico lopen via leveranciers. Denk bijvoorbeeld aan een ICT-dienstverlener die toegang heeft tot systemen, een softwareleverancier waarvan bedrijfsprocessen afhankelijk zijn of een andere partij die gevoelige gegevens verwerkt.
Daarom is beveiliging van de toeleveringsketen onderdeel van de zorgplicht uit de Cyberbeveiligingswet. Organisaties die onder de Cbw vallen, moeten rekening houden met beveiligingsrisico’s in de relatie met hun rechtstreekse leveranciers en dienstverleners.
Het NCSC geeft daarbij aan dat vooral leveranciers relevant kunnen zijn die diensten of producten leveren die samenhangen met netwerk- en informatiesystemen, ICT-componenten leveren of toegang hebben tot die systemen. Van dergelijke leveranciers kan worden verlangd dat zij maatregelen nemen om cyberrisico’s te beperken.
Kort gezegd: ook zonder eigen NIS2-plicht kun je onderdeel zijn van de NIS2-keten van een klant.
Wat kan een klant daardoor van jou vragen?
Een organisatie die onder de Cyberbeveiligingswet valt, moet kunnen beoordelen welke risico’s haar leveranciers opleveren. Daardoor kunnen bestaande klanten kritischer gaan kijken naar de manier waarop jouw organisatie met cybersecurity omgaat.
Het NCSC geeft aan dat Cbw-organisaties cybersecuritymaatregelen kunnen verlangen van rechtstreekse leveranciers en dienstverleners. Dat kan gaan om maatregelen tegen een specifiek risico, maar ook om bredere eisen aan de cybervolwassenheid van een leverancier.
In de praktijk kan dat bijvoorbeeld betekenen dat je vragen krijgt over beveiligingsmaatregelen, toegangsbeheer, incidentafhandeling, continuïteit of de manier waarop je cybersecurity aantoonbaar hebt georganiseerd.
Daarmee verandert ook de vraag die organisaties zichzelf moeten stellen. Niet alleen:
“Valt mijn organisatie onder NIS2?”
Maar steeds vaker ook:
“Kunnen wij aantonen dat onze cybersecurity voldoende op orde is?”
Ook niet-NIS2-plichtige bedrijven kunnen hiermee te maken krijgen
Organisaties die zelf niet rechtstreeks onder de Cyberbeveiligingswet vallen, kunnen via hun klanten of leveranciers toch te maken krijgen met strengere beveiligingseisen.
Daarom is het verstandig om ook voor deze organisaties een minimale cybersecurity-baseline vast te stellen. Zo wordt duidelijk welke beveiligingsmaatregelen minimaal nodig zijn, hoe naleving wordt aangetoond en welke afspraken rondom cybersecurity structureel worden vastgelegd.
Daarmee wordt duidelijk dat de NIS2 toeleveringsketen niet ophoudt bij organisaties die rechtstreeks onder de wet vallen.
Wat verstaan we onder een minimale cybersecurity-baseline?
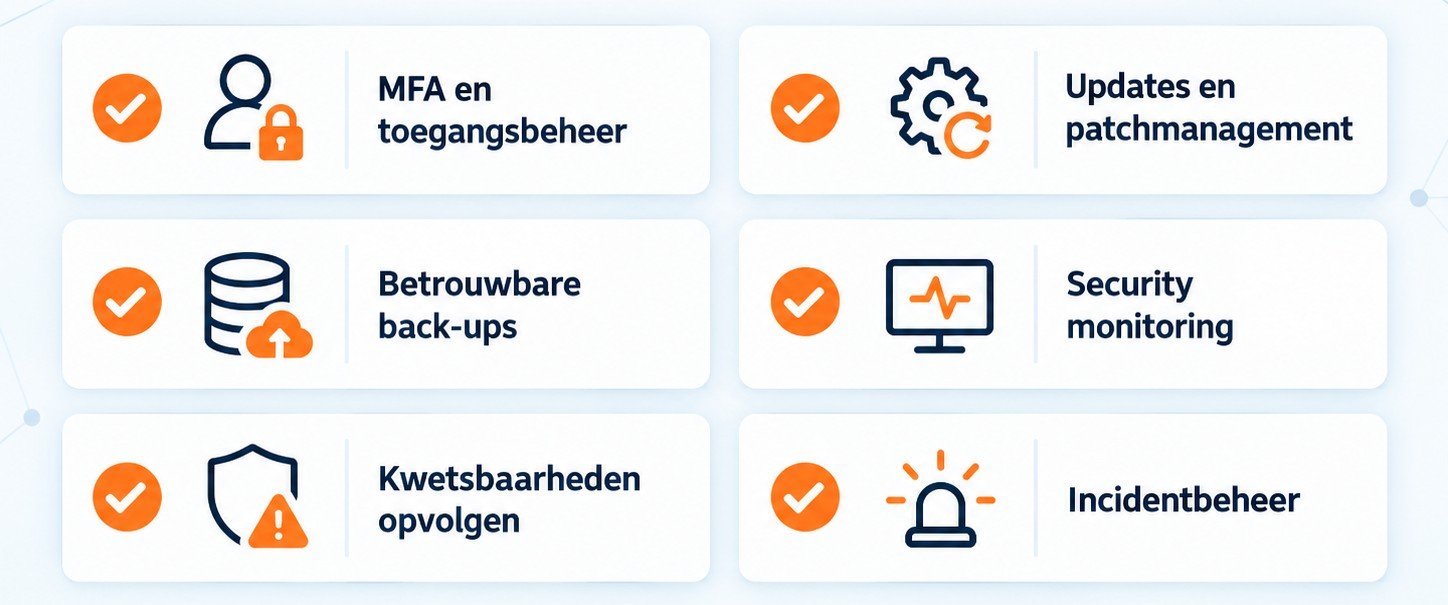 Een minimale cybersecurity-baseline beschrijft welke beveiligingsmaatregelen binnen een beheerde IT-omgeving ten minste geregeld moeten zijn.
Welke maatregelen precies nodig zijn, hangt af van de organisatie, risico’s en IT-omgeving. Maar denk bijvoorbeeld aan goed ingerichte toegangsbeveiliging, actuele systemen, betrouwbare back-ups, monitoring en het opvolgen van beveiligingsmeldingen.
De Cyberbeveiligingswet werkt eveneens vanuit het principe van passende en evenredige maatregelen. Organisaties die onder de wet vallen zijn zelf verantwoordelijk voor het bepalen welke maatregelen passend zijn voor hun risico’s. Risicomanagement vormt daarbij de basis.
Een baseline helpt om dat structureel te organiseren: wat moet minimaal geregeld zijn, wat is daadwerkelijk ingericht en waar zitten nog afwijkingen?
Waarom alleen maatregelen nemen niet voldoende is
Een antivirusoplossing kan geïnstalleerd zijn, maar wordt er ook gecontroleerd of deze correct functioneert? Een back-up kan bestaan, maar wordt ook vastgesteld of deze succesvol wordt uitgevoerd? Worden wijzigingen in Microsoft 365 of gebruikersrechten tijdig opgemerkt?
Juist dat verschil tussen een maatregel hebben en structureel controleren of die maatregel werkt is belangrijk.
Binnen Security Management controleert Aster onder andere antivirus, back-ups, Microsoft 365 en Entra ID. Afwijkingen worden gesignaleerd en opgevolgd. Periodieke securityassessments en rapportages maken daarnaast inzichtelijk waar aanvullende verbeteringen nodig zijn.
Aantoonbaarheid wordt steeds belangrijker
Voor ketenbeveiliging is het niet alleen belangrijk dat maatregelen worden genomen. Organisaties moeten ook inzicht krijgen in de risico’s van leveranciers en afspraken maken over de beheersing daarvan.
Het NCSC adviseert organisaties om leveranciers in kaart te brengen, duidelijke afspraken te maken over cybersecurity en toe te zien op de naleving daarvan.
Voor leveranciers betekent dit dat aantoonbaarheid steeds belangrijker kan worden. Je wilt bijvoorbeeld kunnen laten zien welke beveiligingsmaatregelen zijn ingericht, welke controles plaatsvinden, welke risico’s bekend zijn en hoe verbeterpunten worden opgevolgd.
Binnen Security Management ontvangt een klant daarom periodiek inzicht in onder andere vastgestelde risico’s en afwijkingen, onderzochte beveiligingsmeldingen, uitgevoerde acties en aanbevolen verbetermaatregelen.
Wat als je bewust een beveiligingsmaatregel niet uitvoert?
Niet iedere aanbevolen beveiligingsmaatregel wordt automatisch overgenomen. Soms besluit een organisatie bewust dat een bepaalde maatregel op dat moment niet wordt uitgevoerd, bijvoorbeeld vanwege kosten, technische beperkingen of bedrijfsprocessen.
Dan is het belangrijk dat zo’n keuze niet impliciet blijft.
Een praktische werkwijze is om vast te leggen:
- welk risico is vastgesteld.
- welke maatregel wordt aanbevolen.
- waarom hiervan wordt afgeweken.
- welk restrisico daarmee wordt geaccepteerd.
- wie binnen de organisatie deze keuze heeft gemaakt.
Het risico verdwijnt daarmee uiteraard niet. Daarom hoort zo’n afwijking periodiek opnieuw te worden beoordeeld, bijvoorbeeld tijdens een kwaliteitsoverleg.
Zo ontstaat een duidelijker onderscheid tussen risico’s die nog onbekend zijn en risico’s waarvan de organisatie bewust heeft besloten ze te accepteren.
De rol van Aster als ICT-dienstverlener
ICT-dienstverleners hebben binnen de keten een bijzondere positie. Zij beheren vaak systemen, accounts, netwerken en beveiligingsmaatregelen waarop klanten dagelijks vertrouwen.
MSP’s spelen een belangrijke rol in de digitale weerbaarheid van hun klanten. Tegelijkertijd betekent dienstverlening aan een NIS2-plichtige klant niet automatisch dat de ICT-dienstverlener zelf onder de Cyberbeveiligingswet valt. Wel kan van een ICT-dienstverlener worden verwacht dat deze over voldoende kennis beschikt om klanten te ondersteunen bij passende cybersecuritymaatregelen.
Voor Aster betekent dit dat we niet alleen kijken naar wat technisch mogelijk is, maar klanten ook willen helpen om risico’s inzichtelijk te maken, maatregelen structureel toe te passen en verantwoordelijkheden duidelijk vast te leggen.
Aster heeft zijn eigen beveiliging aantoonbaar laten toetsen
 Die verantwoordelijkheid geldt ook voor onze eigen organisatie.
Aster heeft daarom het NIS2 Quality Mark behaald. Daarmee hebben we onze eigen informatiebeveiliging onafhankelijk laten beoordelen aan de hand van een kader dat is gebaseerd op de uitgangspunten van NIS2.
Het Quality Mark is geen wettelijke NIS2-certificering, maar biedt wel een manier om aantoonbaar te maken hoe we informatiebeveiliging binnen Aster hebben georganiseerd. Aster heeft het keurmerk behaald terwijl de organisatie zelf niet rechtstreeks onder de wettelijke verplichting valt.
Wil je weten wat het keurmerk inhoudt en waarom Aster ervoor heeft gekozen? Lees dan waarom Aster het NIS2 Quality Mark heeft behaald.
Van NIS2-verplichting naar gezamenlijke verantwoordelijkheid
De Cyberbeveiligingswet geldt rechtstreeks voor een afgebakende groep organisaties, maar de gevolgen stoppen niet bij die organisaties.
Via de toeleveringsketen kunnen ook andere bedrijven te maken krijgen met hogere eisen aan hun digitale veiligheid. Zeker wanneer je ICT-diensten levert, toegang hebt tot systemen of een belangrijke rol speelt in processen van klanten.
Dat maakt het verstandig om niet alleen te kijken naar de vraag of je juridisch onder NIS2 valt, maar ook naar je positie binnen de keten.
Kun je aantonen welke beveiligingsmaatregelen zijn ingericht? Worden die maatregelen gecontroleerd? Zijn risico’s bekend en worden afwijkingen bewust vastgelegd?
Dat zijn vragen die steeds relevanter worden voor organisaties die betrouwbaar willen samenwerken binnen een digitaal verbonden keten.
Wil je eerst bepalen wat de Cyberbeveiligingswet voor jouw eigen organisatie betekent? Lees dan onze uitleg over NIS2 en de Cyberbeveiligingswet.